Açık Bankacılık Nedir ve Tarihsel Evrimi
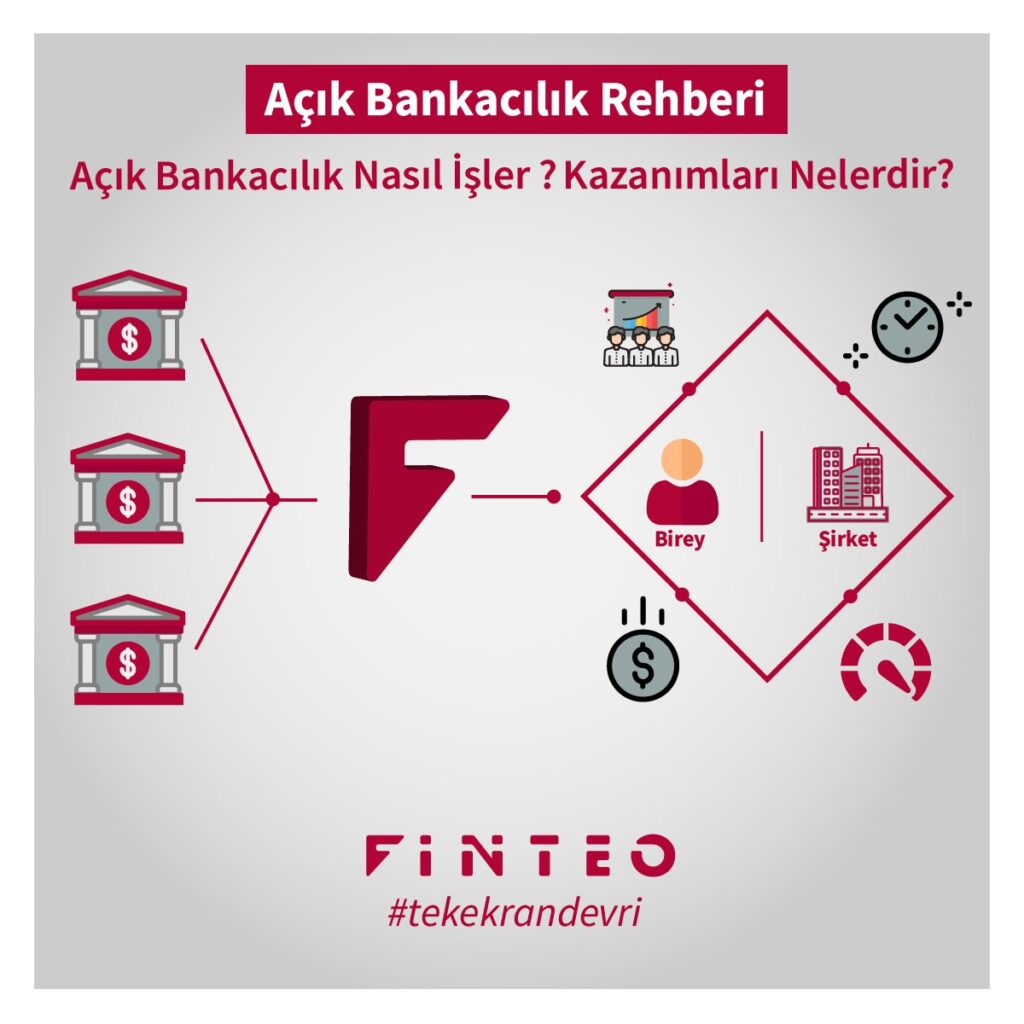
Açık Bankacılık diye adlandırabileceğimiz “Open Banking” sistemi, banka müşterisine API (Application Programming Interfaces)’ler aracılığıyla, diğer tüm finansal kuruluşlardaki verilerine ulaşım imkanı veren ağ sistemi olarak tanımlanabilir. Bu ağlar sayesinde müşteriler güvenli şekilde ağda yer alan diğer tüm finansal kuruluşlarla verilerini paylaşabilir, bu sayede işlemlerini çok daha hızlı, düşük maliyetle gerçekleştirebilir, finansal kuruluşlar da müşterilerine ihtiyaçlarına en uygun ürün ve hizmeti sunma şansını elde ederler.
Finansal teknolojiler küresel ölçekte geleneksel bankacılık alışkanlıklarını kökten dönüştürürken, bu dönüşümün omurgasını yine bu altyapı oluşturmaktadır. Yüzyıllardır izole kalmış finansal verilerin duvarlarını yıkan bu model; bireylerin, KOBİ'lerin ve büyük ölçekli kurumsal yapıların finansal hayatını yönetme biçimini yeniden tanımlıyor.
Bu rehberde; açık bankacılığın mimari yapısından bugünkü noktaya gelene kadar geçirdiği kritik ve katmanlı tarihsel evrelere, Türkiye'deki TCMB regülasyon süreçlerine ve entegrasyon modellerine kadar tüm detayları akademik ve stratejik bir perspektifle ele alıyoruz.
1. Açık Bankacılığın Tarihsel Evrimi ve Dönüm Noktaları
Bugün yapay zeka destekli anlık entegrasyonlar ve API'ler üzerinden konuştuğumuz açık bankacılık kavramı, aslında son 15 yılda finans sektöründe yaşanan köklü yapısal kırılmaların, teknolojik evrimin ve otorite denetimlerinin bir ürünüdür. 10-15 yıl önce ne bugün var olan yasal regülasyonlar ne de bankaların dış dünyaya açık standart API altyapıları mevcuttu. Tarihsel evrim, yıllar içinde giderek hızlanan ve her biri kendi döneminin dinamiklerini yaratan şu aşamalardan geçerek bugünkü olgunluğuna ulaştı:
- 1. Dönem: "Screen Scraping" ve Yasal Gri Alanlar (2010–2014): O dönemin ilk finansal teknoloji girişimleri, kullanıcıların farklı bankalardaki verilerine erişebilmesi için kurumsal şifrelerin ve T.C. kimlik numaralarının doğrudan üçüncü taraf yazılımlara girildiği Screen Scraping (ekran kazıma) yöntemini kullanmak zorunda kalıyordu. Bu yöntem, ciddi güvenlik açıklarına ve sızdırılma risklerine yol açması, banka kullanıcı sözleşmelerine açıkça aykırı olması ve hukuki bir düzenlemeden yoksun gri bir alanda kalması nedeniyle son derece riskliydi. O yıllarda ne Türkiye'de ne de küresel ölçekte bu veri paylaşımını düzenleyen resmi bir regülasyon veya denetleyici otorite çerçevesi henüz mevcut değildi.
- 2. Dönem: Küresel Regülasyon Patlaması ve PSD2 Miladı (2015–2018): Veri güvenliğini artırmak, finansal ekosistemi rekabete açmak ve bankaların elindeki veri tekelini kırmak amacıyla Avrupa Birliği, PSD2 (Payment Services Directive 2) direktifini yürürlüğe koydu. Bu yasal hamle, bankalara müşterilerinin açık rızasıyla verilerini lisanslı üçüncü taraflarla paylaşma yasal zorunluluğunu getirdi. Dünyada açık bankacılığın kurumsal anlamda miladı, bankaların standart API'ler geliştirmeye zorlandığı ilk büyük küresel kırılma bu dönemde gerçekleşti.
- 3. Dönem: Türkiye'de Yasal Altyapının Temelleri ve Kanuni Düzenlemeler (2019–2020): Türkiye'de açık bankacılık ve ödeme hizmetleri ekosistemini şekillendiren ilk büyük yasal adım, 6493 sayılı Kanun'da yapılan kapsamlı değişiklikler ve 5411 sayılı Bankacılık Kanunu'na eklenen hükümlerle atıldı. Bu dönemde, ödeme hizmetleri ve açık bankacılık faaliyetlerinin lisanslanması, yetkilendirilmesi ve denetlenmesi yetkisi doğrudan TCMB (Türkiye Cumhuriyet Merkez Bankası) sorumluluğuna verildi. Bankalara ve ekosistem oyuncularına gelecekteki standart API altyapıları için hazırlık yapma hukuki yükümlülüğü getirildi.
- 4. Dönem: TCMB Rehberleri ve Standartlaşma Süreci (2021–2022): TCMB’nin Ödeme Hizmetlerinde Veri Paylaşım Servislerine İlişkin Rehberi (ÖHVPS) ve ikincil düzenlemeleri bu dönemde netleşti. Ekran kazıma gibi kullanıcı bilgilerini riske atan güvensiz yöntemlerin tamamen yasaklanacağı takvim açıklandı. Bankalar, TCMB’nin belirlediği ortak arayüz standartlarına (GEÇİD / API protokolleri) uyumlu altyapılarını tasarlamaya ve test ortamlarını (sandbox) hayata geçirmeye başladı.
- 5. Dönem: Canlı Geçişler, Hesap Bilgisi ve Ödeme Emri Hizmetlerinin Fiilen Başlaması (2023–2024): Bu dönem, Türkiye'de açık bankacılığın teoriden pratiğe dönüştüğü devrim niteliğinde bir evre oldu. TCMB'den resmi lisans alan Yetkili Ödeme/Hesap Bilgisi Hizmet Sağlayıcıları (YÖS) ile Bankalar (HHS) arasındaki veri paylaşım servisleri kademeli olarak canlı ortama alındı. Hesap Bilgisi Hizmeti (AISP) ile çoklu banka hesaplarının tek ekrandan okunması ve Ödeme Emri Başlatma Hizmeti (PISP) ile aracı kurumlara gerek kalmadan transferlerin başlatılması yasal ve teknik olarak fiilen başladı.
- 6. Dönem: Olgunlaşma, Gömülü Finans ve Teknik Hizmet Sağlayıcılığı Dönemi (2025–Günümüz): Günümüzde açık bankacılık artık sadece "veri okunan" bir test alanı olmaktan çıkmış; kurumsal ERP sistemlerinin, muhasebe yazılımlarının ve tahsilat süreçlerinin kalbinde yer alan otonom bir ekosisteme dönüşmüştür. TCMB regülasyonlarının tam uyumla çalıştığı bu dönemde; Teknik Hizmet Sağlayıcısı (THS) gibi kavramlar netleşmiş, merkezi geçitlerin yanı sıra doğrudan banka servisleriyle çalışan yüksek performanslı ve güvenli entegrasyon modelleri kurumsal finans dünyasının standardı haline gelmiştir.
2. Açık Bankacılık Nedir? (Genişletilmiş Tanım ve Mimari Altyapı)
Geleneksel bankacılık ekosisteminde müşteri verileri ve hesap hareketleri, tamamen ilgili bankanın izole duvarları (walled gardens) arasında saklanır; farklı bankalardaki varlıkları tek ekrandan görmek veya yönetmek ya imkansızdır ya da manuel dosya indirme/yükleme süreçlerine dayanır.
Girişte özetlenen temel tanımın ötesinde, bu modelin arkasındaki mimari dinamikler şunlardır:
- Servis Odaklı Mimari (SOA) ve Mikro-servisler: Bankaların hantal monolitik sistemleri yerine, dış dünya ile standart protokoller üzerinden güvenli iletişim kurabilen esnek API katmanları esastır. Bu mimari, sistemler arası gecikmeyi (latency) minimuma indirir.
- Onay Odaklı (Consent-Driven) Veri Akışı: Sistem tamamen kullanıcı rızasına dayanır. Hiçbir veri, hesap sahibinin veya yetkili yöneticinin dijital onayı olmadan işlenemez. Onay mekanizmaları dinamiktir; belirlenen süre sonunda veya kullanıcı talebiyle yetkiler otomatik olarak iptal edilir.
- Çift Yönlü Ekosistem (HBHS & ÖBHS / AISP & PISP):
- Hesap Bilgisi Hizmeti (HBHS / AISP): Farklı bankalardaki hesap hareketlerinin ve bakiyelerin tek bir ekrandan okunmasını sağlar.
- Ödeme Emri Başlatma Hizmeti (ÖBHS / PISP): Paranın kullanıcının onayıyla, aracı kurumlara gerek kalmaksızın doğrudan kaynak hesaptan alıcı hesaba güvenli bir şekilde transferini otonomlaştırır.
3. Türkiye’de Açık Bankacılık Nasıl İşliyor? (Entegrasyon Yöntemleri ve Finteo'nun Rolü)
Türkiye’deki açık bankacılık ekosistemi, TCMB denetiminde yüksek standardizasyonla çalışmaktadır. Hesap Hizmeti Sağlayıcıları (HHS - Bankalar) ile Yetkili Ödeme/Hesap Bilgisi Hizmet Sağlayıcıları (YÖS) arasındaki veri paylaşımı, mimari olarak iki temel yöntemle gerçekleşmektedir:
I. Önce Yöntemin Açıklanması: Entegrasyon Modelleri
- Merkezi Geçit Modeli: Ekosistemdeki standartlaşmayı koordine etmek üzere Bankalararası Kart Merkezi (BKM) gibi ortak merkezi geçitler üzerinden trafik yönlendirilebilir.
- Doğrudan Banka Servisleri Entegrasyon Yöntemi: Sistem zorunlu olarak tek bir merkezi omurgaya bağlı kalmak zorunda değildir; kurumlar ve servis sağlayıcıları, bankaların kendi sundukları gelişmiş API servisleri üzerinden doğrudan entegrasyon yöntemini de tercih edebilirler. Bu yöntemde aracı katmanlar en aza indirilir, banka ile doğrudan ve yüksek performanslı uçtan uca güvenli bir tünel kurulur.
II. Lisanssız Şirketler ve Sektörel Geçiş Süreci
Doğrudan son kullanıcıya yönelik hizmet sunan yapıların TCMB'den YÖS (Yetkili Ödeme/Hesap Bilgisi Hizmet Sağlayıcısı) lisansı alması zorunludur. Ancak her yazılım şirketinin veya işletmenin doğrudan lisans alması beklenmez. TCMB'nin öngördüğü ekosistem takviminde, lisanslı yapılarla entegre çalışan ve doğrudan banka servisleri üzerinden veri köprüsü kuran Teknik Hizmet Sağlayıcısı (THS) modeli, lisanssız teknolojilerin yasal çerçevede faaliyet gösterebilmesi için standart geçiş yolu olarak konumlandırılmıştır.
III. Finteo'nun Bu Yöntemdeki Konumu ve Rolü
Finteo, tam da bu doğrudan banka servisleri entegrasyon modelinde ve Teknik Hizmet Sağlayıcısı (THS) statüsünde uzmanlaşmıştır. Finteo, müşterilerinin bankaları ile gerekli rıza ve yetkilendirme süreçlerini doğrudan tamamlamasının ardından, bankaların kendi sundukları gelişmiş API servisleri üzerinden teknik entegrasyon ve yazılım hizmeti sağlamaktadır.
Kurumsal finans operasyonlarınızda açık bankacılığın sunduğu bu güçlü ve güvenli altyapıyı hemen deneyimlemek, süreçlerinizi otonomlaştırmak ve işletmenize özel çözümleri keşfetmek için Finteo API, Finteo EHÖ, Finteo POS, Finteo DBS ve Finteo Rapor sayfalarımızı inceleyebilirsiniz.
İlginizi çekebilir :
Açık Bankacılık Nasıl İşler? Kazanımları Nelerdir?