Bir gün muhasebe departmanına bir e-posta düşer.
Gönderen: CFO.
Konu: "ACİL – Yeni Tedarikçi Ödemesi."
İmza doğru, üslup doğru, geçmiş yazışmalardaki jargon bile doğru. Tek yanlış olan şey: CFO bu e-postayı hiç göndermemiştir.
Muhasebe uzmanı ödemeyi onaylar. Pazartesi CFO'ya "geçen haftaki ödeme için teşekkürler" diye bir teşekkür maili gelene kadar kimse bir şey fark etmez. O noktada para artık geri gelmeyecektir.
Kurgu değil.
FBI'ın IC3 2025 raporuna göre, sahte tedarikçi veya yönetici e-postası yoluyla yapılan ödeme dolandırıcılığı (BEC) bir önceki yıla kıyasla artış göstererek yalnızca ABD'de 3 milyar doları aşan toplam kayba ve vaka başına ortalama 123.000 dolar zarara neden oldu.
Bu tür vakaların raporlama standartları ülkeden ülkeye değiştiği için elimizde net bir ulusal rakam yok. Ancak dijital dolandırıcılığın sınır tanımayan yapısı nedeniyle aynı senaryolar yerel ekosistemde de sıklıkla karşımıza çıkıyor.
Sorun teknik değil, prosedürel
Bu paralar bir güvenlik duvarı kırıldığı ya da şifre çalındığı için kaybolmuyor. Kaybolma sebebi çok daha sıradan. Ödemeyi onaylayan kişi, IBAN'ın gerçekten kime ait olduğunu doğrulamıyor.
Türkiye'de FAST gibi sistemler, transfer sırasında alıcının adını kısmen gösteriyor. Bu iyi bir ilk savunma hattı. Ama bu koruma iki noktada çöküyor.
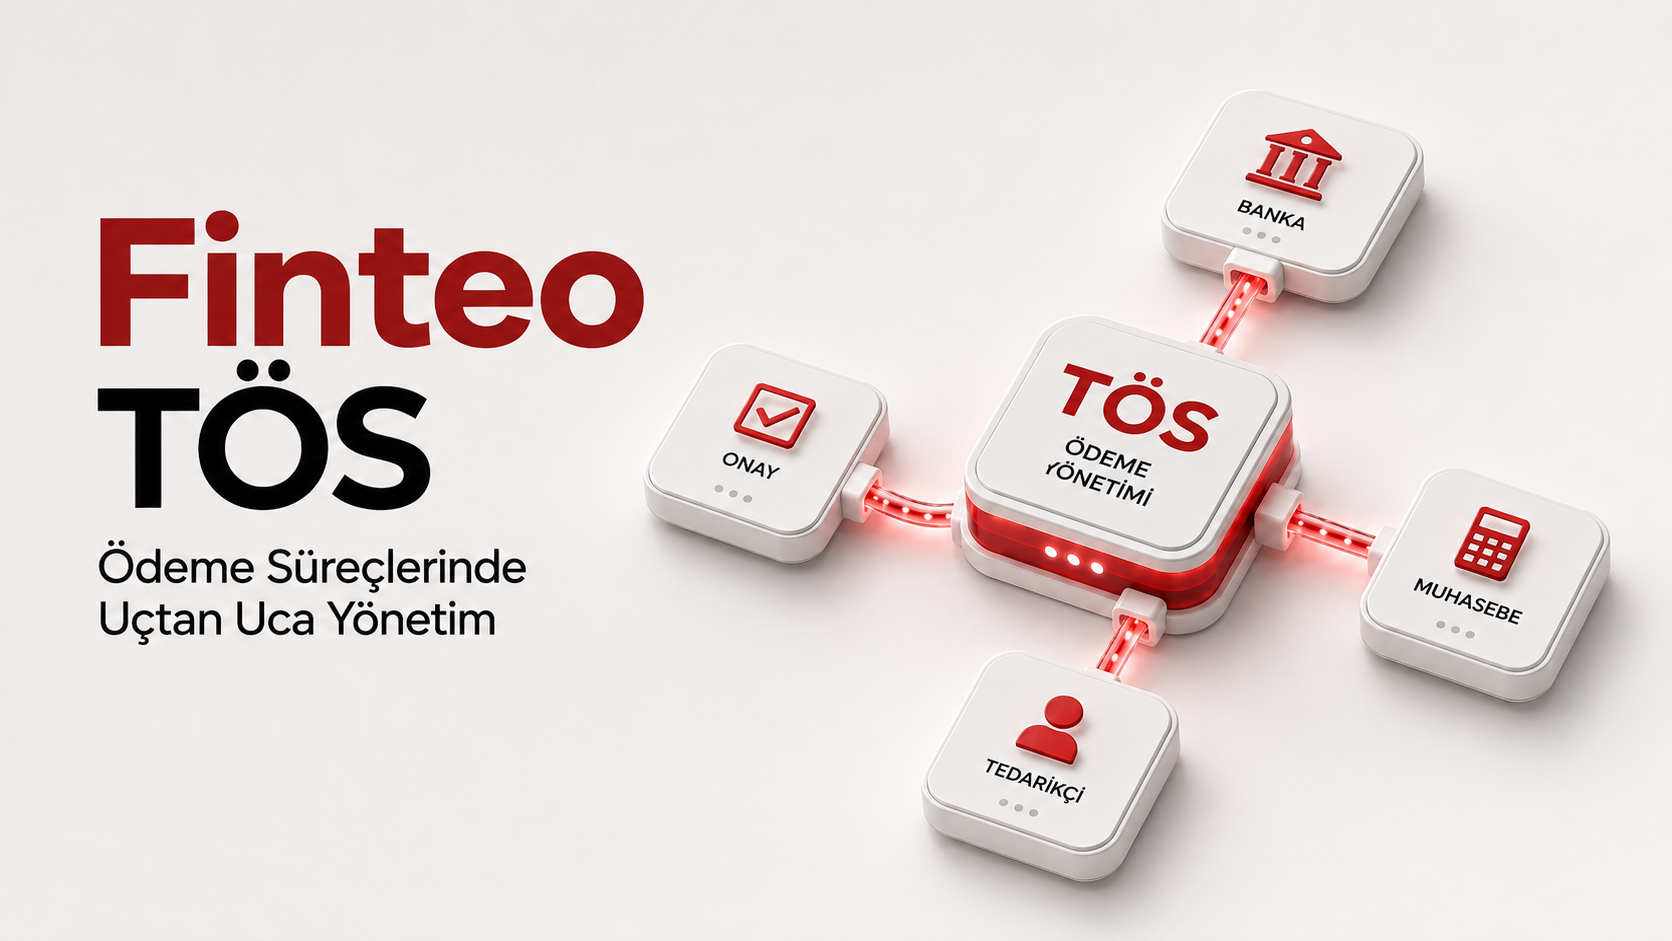
1- Toplu ödemelerde çoğu TÖS arayüzü bu ismi tek tek göstermez; çünkü zaten yüzlerce satırı aynı anda işler;
2- Dolandırıcı sahte şirket adına gerçek bir hesap açtıysa (ki BEC vakalarının çoğunda durum budur), gösterilen isim de "doğru" görünür. Yani isim eşleşmesi var olsa bile, sisteme kayıtlı tedarikçi bilgisiyle çapraz kontrol edilmediği sürece koruma kâğıt üzerinde kalıyor.
Dolandırıcının işi bu yüzden kolay. İsmi değiştirmesine gerek yok. Tek yapması gereken, tanıdık bir yazışma zincirine sızıp "banka hesabımız değişti" diyen tek bir mesaj eklemek. Gerisini sistemin kör güveni hallediyor.
Ölçek, riski gizliyor
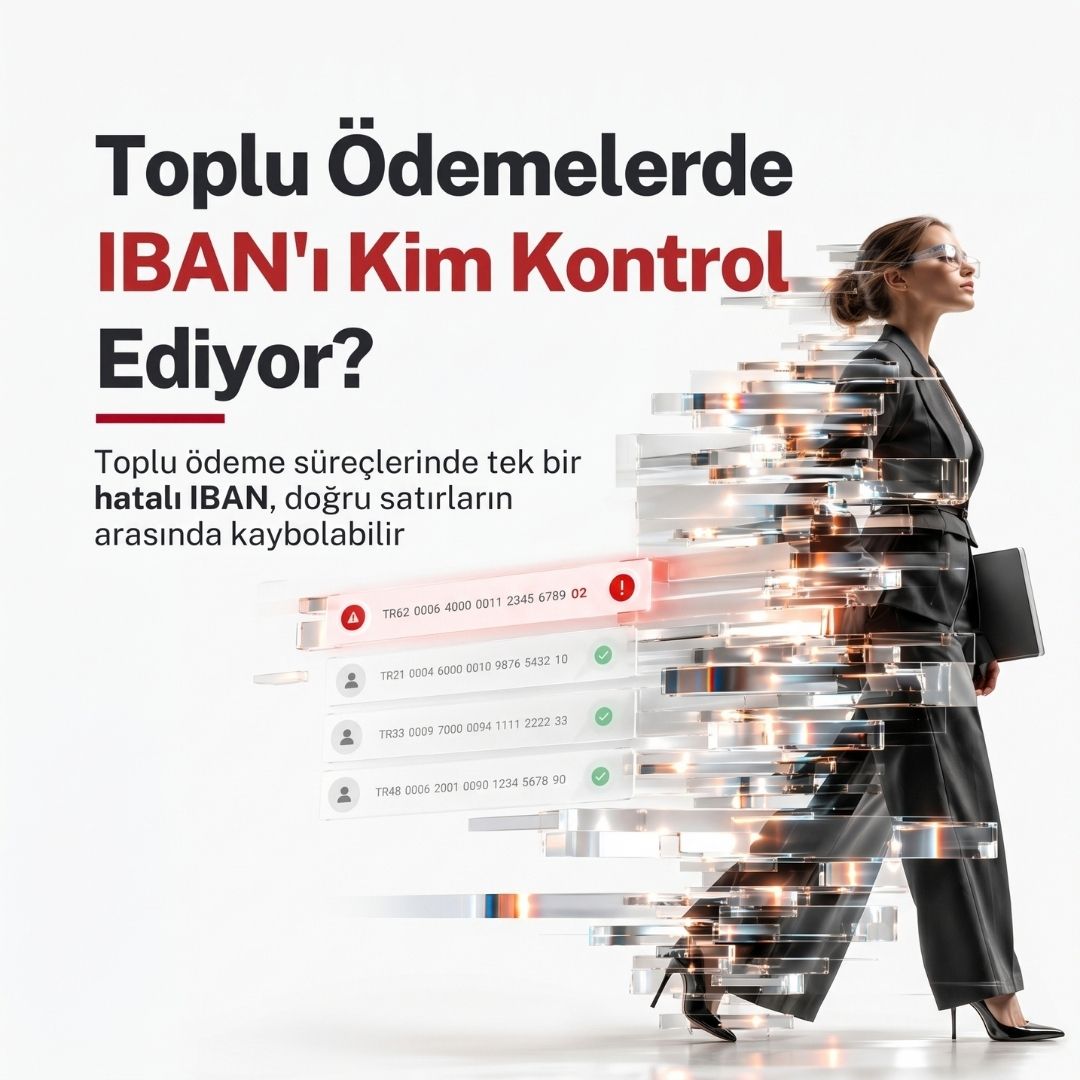
Toplu ödeme yapan işletmelerde bu risk küçülmüyor, büyüyor. Çünkü toplu ödemenin var olma sebebi tam olarak onlarca, yüzlerce satırı tek tek gözle kontrol etme yükünü ortadan kaldırmak. Bu da demektir ki, hatalı tek bir IBAN, yüzlerce doğru satırın arasında sessizce kayboluyor ta ki para gidene kadar.
Bunu bir kontrol zafiyeti gibi görmek yanlış. Bu, sistemin tasarım gereği ödünleştirdiği bir şey. Hız kazandıkça, satır başına dikkat azalıyor. Yani kimse ihmalkâr değil, matematik böyle.
Otomatik doğrulamanın yaptığı fark
İyi tasarlanmış bir TÖS, ödeme talimatını bankaya göndermeden önce IBAN'ı üç şeyle karşılaştırır. Birincisi format, ikincisi banka kodu ve üçüncüsü mümkün olan entegrasyonlarda hesap sahibinin unvanının, sistemde kayıtlı tedarikçi bilgisiyle eşleşip eşleşmediği. Eşleşmiyorsa ödeme toplu listenin içinde kaybolmaz; kırmızı bayrakla ayrılır ve manuel onay almadan bankaya gitmez.
Bunun anlamı, kontrolü insan dikkatinden bağımsız hale getirmek. Aynı titizlik, binlerce satırda, her seferinde, yorulmadan uygulanıyor.
CFO için bu noktada dikkat etmesi gereken IBAN'ı nasıl kontrol edildiği. Bugün o kontrolü kim yapıyor? Bir insan mı, yoksa aslında hiç kimse mi?
Çoğu şirkette dürüst cevap ikincisi; hacim büyüdükçe gözle kontrol istatistiksel olarak imkânsızlaşıyor. Cuma 17:47'deki o e-posta bu yüzden bu kadar tehlikeli! Sistemin görmediği bir şeyi, hiçbir insanın da görmesi beklenmiyor.